Protección de Datos: Comisión aprobó postergar entrada en vigencia de la ley
(www.camara.cl)
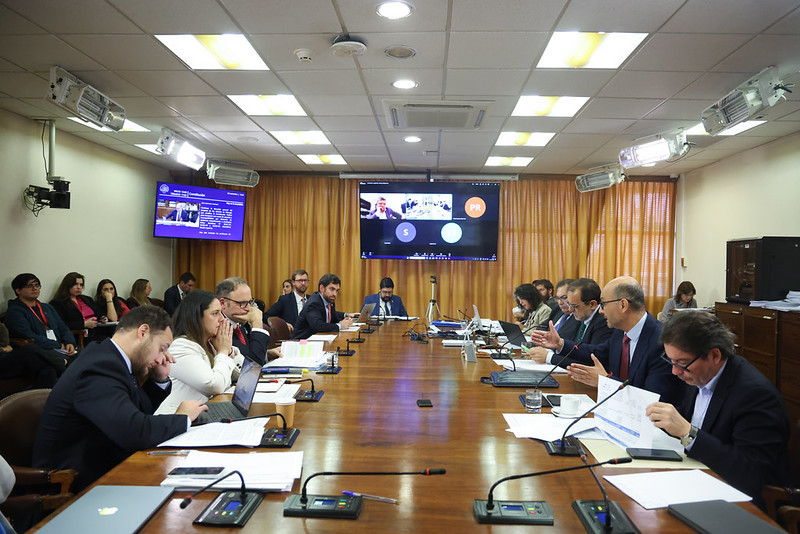
Por unanimidad, la Comisión de Constitución de la Cámara aprobó, en general, la propuesta del Ejecutivo que modifica la entrada en vigencia de la Ley 21.719, que regula la protección y tratamiento de los datos personales, hasta el 15 de octubre de 2027 (boletín 18623).
La norma, con discusión inmediata y ya aprobada en el Senado en su primer trámite, pide establecer esta extensión para “asegurar una implementación gradual, coordinada y sistematizada del nuevo régimen jurídico”.
Además, también plantea algunas modificaciones para precisar el procedimiento aplicable a la primera designación del Consejo Directivo de la Agenciade Protección de Datos.
Para presentar el proyecto concurrió a la Comisión el subsecretario de Economía, Karlfranz Koehler. Entre los puntos citados, indicó que en una consulta a 127 organizaciones obligadas en el marco de esta ley, el 72% no se consideró preparada para el 1 de diciembre de 2026 -fecha de entrada en vigencia actual de la norma-. Además, un 45,7% no había implementado ninguna de las medidas de cumplimiento evaluadas.
Respecto de la demora en la instalación de la Agencia de Protección de Datos y su consejo directivo, el subsecretario recordó que durante el presente año se presentaron dos propuestas al Senado para el nombramiento del consejo. Una fue retirada y la otra rechazada.
Añadió que la norma vigente no consideraba un mecanismo en caso de rechazo, lo cual ha entrabado esta designación y a menos de un mes de la entrada en vigencia no se cuenta con la institucionalidad requerida (Ver presentación Ejecutivo).
Amonestaciones
En el debate al interior de la comisión, desde algunos sectores se cuestionó la postergación dada la relevancia de esta ley dictada en 2024. Se manifestó la preocupación que esta solicitud no se vuelva a pedir en el futuro, citando casos como las reiteradas prórrogas a la ley de servicios sanitarios rurales.
Asimismo, se indicó que los grandes beenficiados con este aplazamiento son los bancos y grandes empresas que manejan datos sensibles. En esa misma línea, se citicó que se plantee que no estén preparadas.
Pese a ello, respaldaron la idea de legislar, pero rechazaron algunas indicaciones planteadas en el seno de la comisión.
En particular, la propuesta de extender a todo tipo de empresas que las sanciones por incumplimiento en los primeros doce meses sean solo amonestaciones escritas. Precisamente, porque esto beneficiará a las instituciones que más manejan datos personales. Esta indicación tuvo 4 votos a favor y 3 en contra.
Para el presidente de la comisión, Jaime Mulet, esa transitoriedad era solo para las pymes, empresas pequeñas que tienen que adecuarse a una ley compleja. Y, a su juicio, aplicarla a todas, independiente del tamaño, no es una norma justa.
También recalcó que este proyecto se presenta porque el gobierno no alcanzó a implementar esta ley y se le entrega este mayor plazo.
Antes de votar, la comisión también escuchó al presidente de la Asociación Gremial de Profesionales en Protección de Datos, Marcelo Drago, quien es expresidente del Consejo para la Transparencia y participó de la comisión para la implementación de esta ley.
El proyecto despachado se remitió a la Comisión de Hacienda.


