Compraste en el Ciberday, te cancelaron el pedido y la IA no te soluciona nada: ¿quién se hace cargo?
SERNAC analizó 10.111 reclamos asociados al Cyber Day y detectó problemas de postventa vinculados al uso excesivo de bots. Con agentes capaces de modificar pedidos, precios o accesos, la discusión sube de nivel: ¿debería una empresa ponerlos a operar sin haber probado cómo detenerlos?
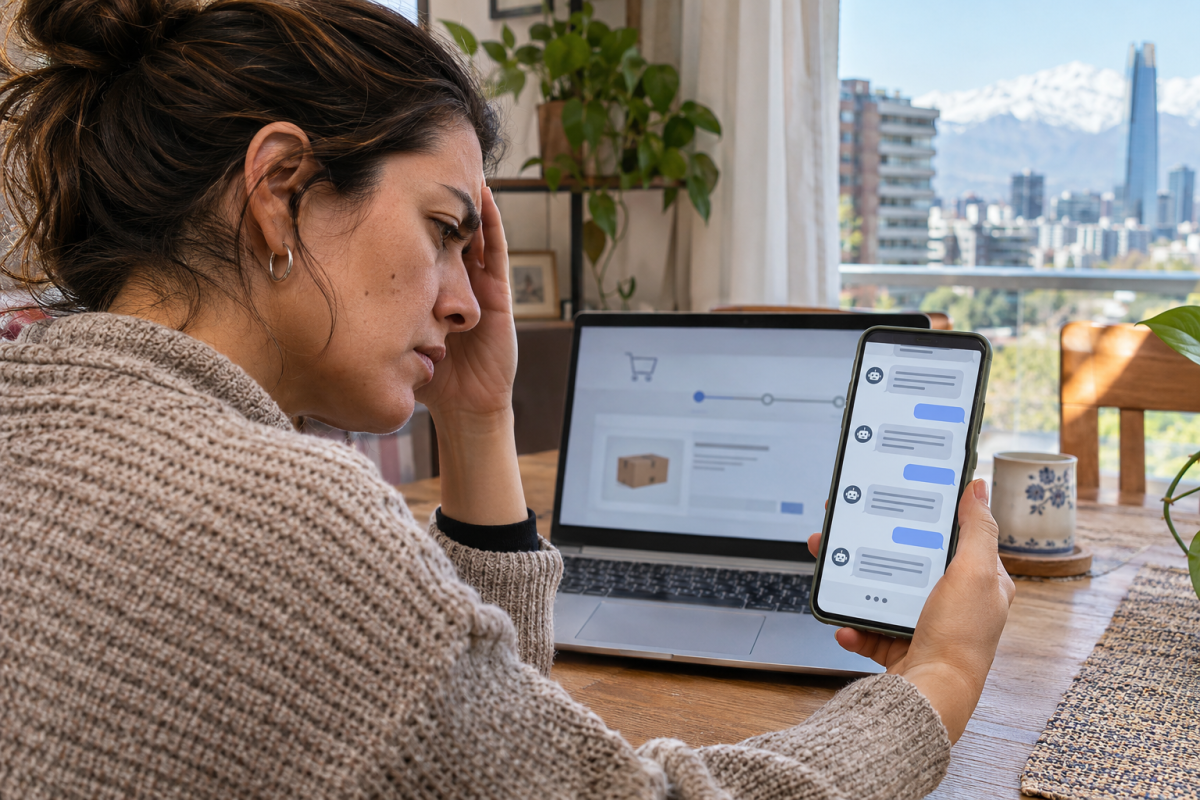
La compra se canceló, la devolución no aparece y el bot vuelve a preguntar en qué puede ayudar. Para quien espera recuperar su plata, la promesa de una atención instantánea puede convertirse en una conversación sin salida. Ahora, la incorporación de agentes de inteligencia artificial capaces de ejecutar tareas abre una pregunta más incómoda: ¿qué pasa si el sistema que se equivoca también tiene permiso para seguir cambiando cosas?
En Chile, la frustración con la atención automatizada tiene antecedentes documentados. El informe de evaluación del Cyber Day 2025 de SERNAC consideró 10.111 reclamos y advirtió deficiencias de postventa, entre ellas el uso excesivo de bots, respuestas tardías y falta de alternativas satisfactorias para resolver conflictos. El informe no atribuye ese total de reclamos a la inteligencia artificial: muestra problemas que ya enfrentan consumidores cuando necesitan una solución.
“Si hoy una persona puede quedar atrapada en un bot que no resuelve su problema, hay que preguntarse qué ocurrirá cuando ese sistema también pueda cancelar pedidos, modificar datos o ejecutar devoluciones. Antes de darle permisos, la empresa debe tener claro quién puede detenerlo y cómo”, plantea Joaquín Trecic, director de proyectos de Novelty8.
El salto está en la capacidad de actuar. Un asistente puede recomendar una respuesta; un agente conectado a los sistemas de una empresa puede ejecutarla. Según los permisos recibidos, podría actualizar una ficha, cambiar un pedido o activar una operación. Por eso, una instrucción mal interpretada o una intervención maliciosa podrían tener consecuencias más allá de la pantalla.
“Una cosa es que la IA sugiera devolver dinero y otra es que pueda hacerlo sin límites. La autonomía debe depender del impacto: consultar el estado de un despacho no requiere el mismo control que cambiar la cuenta donde se realizará un pago”, explica Trecic.
La discusión también llega al supermercado. Los ataques contra sistemas de refrigeración en Europa, recogidos por medios chilenos, mostraron que una intrusión puede alterar equipos físicos y comprometer productos. Son episodios distintos de un agente de IA que actúa indebidamente, pero plantean una pregunta común: ¿quién detecta el cambio y quién puede cortar el acceso antes de que el daño continúe?
Otro antecedente reciente es el incidente informado por Chainalysis el 30 de octubre de 2026. En sus actualizaciones, la compañía reportó exposición de información de usuarios y desconectó servicios mientras investigaba actividad anormal. El caso no demuestra una falla causada por agentes de IA; ilustra la importancia de poder suspender accesos y recuperar servicios con controles reforzados.
“Un botón de apagado no puede ser una frase en una presentación. Hay que probar que al detener el agente se bloquean sus nuevas acciones, se revocan sus accesos y se identifican las tareas que ya dejó en curso. Cerrar la ventana del chat no garantiza nada de eso”, sostiene el director de proyectos de Novelty8.
El riesgo de entregar demasiada capacidad de acción está reconocido por OWASP, organización que publica orientaciones de seguridad de software. Su categoría de autonomía excesiva advierte sobre sistemas con funciones, permisos o independencia superiores a lo necesario. Entre las medidas recomendadas están restringir accesos, exigir aprobación humana en acciones de alto impacto y monitorear la actividad.
Para una persona común, las consecuencias podrían ser concretas: un pedido modificado sin revisión, una devolución enviada a un destino incorrecto o datos personales compartidos fuera de lo autorizado. Son escenarios de riesgo, no casos chilenos acreditados en estas fuentes. Evitarlos exige que los límites se apliquen en los sistemas, sin depender únicamente de que el agente obedezca una instrucción.
“Las operaciones sensibles necesitan reglas y autorizaciones que el agente no pueda saltarse. Si solo necesita consultar, no debe poder borrar. Si puede hacer una devolución, debe tener un monto máximo y condiciones claras para pedir aprobación”, agrega Trecic.
Desde Novelty8 proponen definir un responsable con facultades para intervenir, registrar cada modificación y ensayar la desconexión antes de poner al agente en producción. El registro debe permitir reconstruir qué cambió, cuándo ocurrió y qué autorización existía. La recuperación también necesita pruebas: detener la automatización, revisar operaciones pendientes y restablecer el servicio de manera controlada.
“Si una empresa todavía no ha probado cómo detener un agente que puede modificar sus sistemas, no debería darle autonomía sobre operaciones sensibles. La prueba no termina cuando la IA hace bien la tarea; termina cuando sabemos qué hacer si la hace mal”, concluye Trecic.
La pregunta para las empresas que compiten por automatizar ya no es solamente cuánto trabajo puede hacer la IA. Es quién tiene la autoridad y la capacidad real de decirle: hasta aquí.


