Microsoft lanza Perception, su nueva plataforma de ciberseguridad con agentes de IA para detectar y corregir amenazas
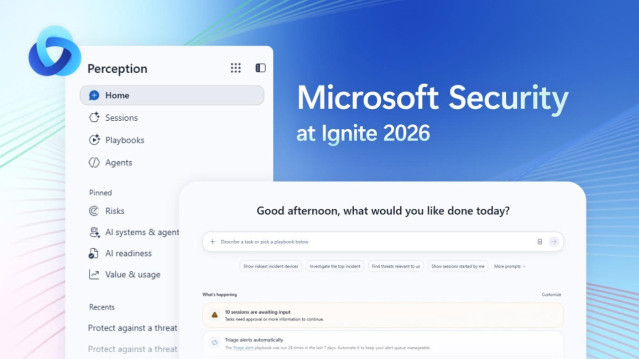
Microsoft ha presentado su nueva estrategia de ciberseguridad encabezada por el lanzamiento de la plataforma de Inteligencia Artificial (IA) Microsoft Perception, desde la que se orquestan una serie de agentes autónomos que se encargarán de detectar, investigar y corregir amenazas y vulnerabilidades en los sistemas de las empresas y organizaciones.
En el marco de Microsoft Ignite 2026, la conferencia anual para desarrolladores, profesionales de TI y ciberseguridad, la tecnológica ha lanzado Perception para continuar el conocido como Project Perception, que introdujo por primera vez en julio de este año.
"En los últimos 12 meses, los modelos de frontera de IA se han vuelto extraordinariamente eficaces a la hora de descubrir y explotar vulnerabilidades de 'software', y niveles similares de capacidad están pasando a estar disponibles rápidamente en modelos de pesos abiertos (open weights) con salvaguardas cibernéticas limitadas", ha expuesto el presidente y arquitecto jefe de Microsoft Security, Ales Holecek, en un comunicado en su web.
Este escenario actual contrasta con el de hace un año cuando, según ha recordado Holecek, "encontrar una vulnerabilidad explotable y seria era lento y un trabajo caro hecho por investigadores de seguridad de elite".
Para afrontar la nueva realidad de la ciberseguridad, la tecnológica ha lanzado su nueva plataforma Microsoft Perception, que se basa en una nueva arquitectura compuesta, en primer lugar, por señales, sensores y actuadores que alertan cuando algo va mal, con más de 165 billones de señales diarias procedentes de Microsoft Defender, Microsoft Entra, la red y el sistema operativo, entre otros.
En segundo lugar, la plataforma incluye una capa de contexto, que organiza en tiempo real esas señales en base al entorno propio de cada cliente. Por último, emplea una capa de agentes especializados coordinados mediante 'playbooks' y distintos modelos de IA, utilizando el modelo adecuado para cada tarea y trabajando conjuntamente.
Así, Microsoft Perception, ya disponible de forma general, se compone de tres grupos de agentes de IA con los equipos rojo, azul y verde, cada uno enfocado en una tarea de seguridad distinta para poner a prueba los sistemas de ciberseguridad.
El equipo rojo se encarga de simular ataques desde la perspectiva del atacante antes de que una brecha de seguridad ocurra, mientras que el equipo azul está dedicado a detectar, clasificar alertas e investigar ataques, lo que libera a los analistas y les permite enfocarse en la toma de las decisiones críticas. El equipo verde está centrado en la solución de vulnerabilidades y ayuda a la corrección de problemas de seguridad.
"Perception está diseñado para ayudar a los equipos de seguridad a moverse a velocidad de máquina, impulsar resultados en lugar de simples tareas y automatizar manteniendo el control. Tu equipo establece los límites de seguridad y aprueba las acciones de alto impacto, mientras que los disparadores automáticos activan los 'playbooks' cuando un incidente cumple con los criterios que has definido", ha señalado Holecek.
En lo que respecta al gasto que puede suponer el uso de los agentes para auditar los sistemas de seguridad de la empresa, Microsoft indica que se han introducido nuevos tableros de gestión de gastos y un estimador de coste para registrar el uso de IA, presupuestar costes y vincularlos con resultados de seguridad medibles.
Junto a Perception, la tecnológica ha lanzado ISOC en Microsoft Defender, como un centro de operaciones de seguridad para la gestión de eventos (SIEM), análisis de comportamiento e inteligencia de amenazas.
Además, Microsoft ha ampliado la vista previa de MDASH, su escáner de código agéntico, que se encarga de ayudar a los clientes en la búsqueda y corrección de vulnerabilidades. Entre sus nuevas características están su capacidad para analizar repositorios de hasta 5 GB y para funcionar en nubes reguladas, además de que el agente Web App Pen Test Agent puede usar sus escaneos de código para priorizar y corregir vulnerabilidades.
LOS AGENTES DE IA, "LOS NUEVOS INSIDER"
Por último, la tecnológica ha puesto de relieve la importancia de los agentes de IA a los que las empresas han de comenzar a tratar como si fuesen empleados humanos con acceso privilegiado. Los denomina "nuevos insiders", y simplemente porque actúan solos las 24 horas de los siete días de la semana con amplio acceso a datos, aplicaciones y herramientas, y "al igual que un insider, pueden cometer errores, ser manipulados o ser comprometidos".
Para ello, Microsoft ha indicado que hay que darles una identidad propia (Microsoft Entra Agent ID) y permisos temporales. Además, herramientas como Agent 365, Intune y Defender se encargan de mostrar qué agentes operan y miden su "radio de impacto" (detecta hasta 60 tipos de agentes), y, con la iniciativa AI Transparency Initiative, la tecnológica quiere desarrollar estándares abiertos para auditar el comportamiento que tuvo un agente de IA, desde saber qué hizo hasta verificarlo de forma independiente.
"La IA está cambiando la forma en que ocurren los ataques y cómo se realiza el trabajo de seguridad. Los desarrolladores, los equipos de TI y los de seguridad ahora comparten la responsabilidad de crear, gestionar y proteger la IA, por lo que Microsoft Foundry, Microsoft Agent 365 y Perception comparten las mismas señales y el mismo contexto", ha señalado Holecek cerrando el anuncio y compartiendo la perspectiva de la tecnológica de cómo han de modificarse los fundamentos de ciberseguridad de las organizaciones.

