Alertan de que cambiar la contraseña no sirve ante la vulnerabilidad de Broadcom que afecta a los routers de Movistar
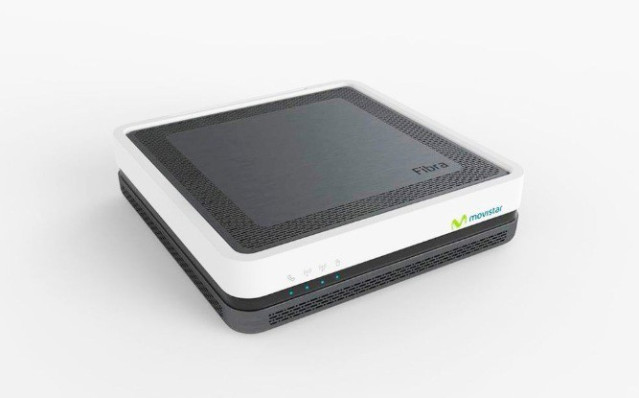
Una vulnerabilidad en el 'software' de Broadcom ha puesto en riesgo la seguridad de 'routers' antiguos en todo el mundo, también en España, donde se ha detectado en dispositivos desplegados por operadoras como Movistar, ante lo que los usuarios no pueden hacer nada para solucionarlo.
El fallo se presenta en los modelos de 'routers' más antiguos desplegados por las operadoras, muchos de ellos todavía en uso. En el caso de España, se ha identificado que están afectados los modelos Askey RTF3505VW, MitraStar GPT-2541GNAC y Comtrend VG8050, utilizados por Movistar y O2, como recogen desde la firma de monitorización de tecnología Pandora FMS.
"El usuario puede cambiar la contraseña cien veces y seguir teniendo el problema. Aquí el fallo está en el 'software' del propio 'router' y la solución depende del fabricante y de la operadora", ha indicado el director ejecutivo de Pandora FMS y experto en gestión IT y seguridad, Sancho Lerena.
Movistar ya ha confirmado que tienen conocimiento de la vulnerabilidad y que están trabajando con Broadcom para solucionarlo lo antes posible. También ha dicho que no hay constancia de que haya sido utilizada para realizar ataques de forma activa.
La vulnerabilidad ha sido descubierta por el investigador Quentin Kaiser. Según ha compartido en su blog, "afecta a la implementación propietaria de 802.11 de Broadcom que ha estado presente en su SDK desde al menos 2010". También ha explicado que se puede activar "de forma remota a través de WiFi sin necesidad de conocer la clave de red ni completar un registro WPS normal".
Si un ciberatacante logra explotarla, "permite la divulgación controlada de información y la ejecución de código arbitrario", ha añadido el investigador.
Para Lerena, se trata de un fallo "con ciertos límites", puesto que, aunque no requiere conocer la contraseña, "el atacante debe estar dentro del alcance WiFi", es decir, "no se puede realizar un ataque remoto a todos los equipos", ha apositllado.


